Un empleado digital maneja lo más delicado de un negocio: correos, documentos de clientes, información financiera. El capítulo 17 de Agentes IA para Profesionales 2027 lo dice sin ambages: la seguridad no es opcional, es la base. Este artículo ordena las cinco reglas de seguridad del libro para agentes en la nube, y las complementa con la pieza que el capítulo 16 aporta para quien trabaja con datos especialmente sensibles: el agente local, donde los datos nunca salen de la propia máquina.
El encuadre es editorial, no legal: el capítulo incluye una orientación general de protección de datos —no asesoría jurídica— y remite a asesoría local para cada caso concreto. Con ese límite claro, las reglas del método se aplican desde el primer agente, no cuando el sistema crece.
Conviene leer las cinco reglas como un conjunto y no como menú: cada una cubre un hueco que las demás no cierran. Los datos sensibles definen dónde va la información; los permisos mínimos, qué puede tocar el agente; el gestor de contraseñas, con qué llaves; la revisión de accesos, el mantenimiento de esas llaves; y la copia de seguridad, la recuperación si todo lo anterior falla. El libro las propone al cierre del método precisamente porque un sistema sin ellas funciona hasta que deja de hacerlo de la peor manera posible: con datos de terceros expuestos o con el trabajo de meses perdido.
La regla que precede a todas: los datos sensibles
La primera regla del libro define dónde no deben ir los datos confidenciales: fuera de la nube de pago, fuera de lo anonimizado, fuera de control.
Qué implica la nube gratuita con datos de clientes
Las versiones gratuitas de los servicios de IA pueden usar los datos para entrenar sus modelos, siempre según la política vigente de cada plataforma, que cambia y hay que revisar. El libro deduce la consecuencia directamente: si se maneja información confidencial de clientes, hay tres caminos válidos —un plan de pago donde los datos no se usan para entrenar, un agente local, o la anonimización de los datos antes de enviarlos—.
El argumento del libro no es solo la sanción posible: es la confianza. Si un cliente descubre que sus datos pasaron por un servicio gratuito sin su conocimiento, la relación se deteriora de forma difícil de revertir. La seguridad del método protege primero la relación profesional y después el cumplimiento.
Anonimizar antes de enviar
La tercera opción del libro merece detalle porque es la más usada: quitar antes de enviar todo lo identificable —nombres, números de identificación, datos que individualizan— y procesar el documento despojado. El libro ilustra el patrón con un caso hipotético de un psicólogo que anonimiza las referencias del paciente con etiquetas genéricas antes de enviar un informe a redactar, y restaura los datos reales después, en local.
El criterio de lo que se elimina es funcional: si el agente necesita clasificar por tipo de documento, no necesita el nombre de quien lo firmó. La minimización es la regla de protección de datos aplicada al flujo: procesar solo el dato que la tarea exige.
La orientación jurídica que el libro sí incluye
El capítulo recoge un mínimo de protección de datos aplicable en cualquier jurisdicción: base legítima para procesar datos de clientes, minimización, transparencia cuando se usa IA para procesar datos de terceros, derecho al olvido con atención a la retención en plataformas externas, y la figura del encargado de tratamiento —con los contratos que las plataformas grandes ofrecen en sus planes empresariales—. El libro acompaña el listado con dos advertencias simétricas: no es asesoría legal, y las sanciones por incumplimiento pueden ser significativas según la jurisdicción.
La lectura editorial de ese bloque es operativa: ninguna de las cinco reglas del método sustituye la asesoría, pero todas las preparan. Un sistema con permisos mínimos, anonimización y control de claves es el punto de partida razonable que la asesoría puntual confirma y ajusta para cada caso.
Permisos mínimos y control de credenciales
Las reglas segunda y tercera del libro gobiernan lo que el agente puede tocar y con qué llaves lo abre. Son las más mecánicas de las cinco y las que más daño evitan por unidad de esfuerzo.
El principio de permiso mínimo, agente a agente
Cada agente tiene acceso a lo que necesita, ni más ni menos. El libro lo ilustra por caso: el agente de correo accede al correo y no a los archivos; el de calendario, al calendario y no al correo; el de análisis, a la hoja de datos y no a toda la unidad de almacenamiento. Cuanto menos acceso tiene un agente, menos daño puede hacer si se equivoca o si se compromete.
El principio extiende al agente digital una práctica conocida de los empleados humanos: nadie del equipo administrativo usa las llaves del almacén. La diferencia es que los permisos del agente se configuran y se revisan en minutos, lo que hace la negligencia más difícil de justificar.
Claves y tokens en el gestor, nunca en archivos sueltos
Las claves de API que el sistema usa no viven en archivos de texto del escritorio, ni en documentos compartidos, ni en correos. Viven en un gestor de contraseñas —el libro nombra los gestores de mercado— y el agente las lee desde ahí. Si alguien accede al ordenador, las claves no están expuestas en un archivo con nombre evidente.
La rotación trimestral, descrita en la rutina de mantenimiento, completa esta regla: claves guardadas bien y caducadas a tiempo. El libro lo resume en una prohibición sin excepciones al cerrar el capítulo: nada de claves sueltas, siempre gestor.
Revisar accesos: la tarea trimestral
La cuarta regla del libro fija una cadencia: cada trimestre se revisa qué accesos tiene cada agente. La pregunta guía es si sigue necesitando lo que tiene: un agente de correo configurado para clasificar no necesita permiso de escritura sobre la bandeja, y degradar ese permiso a lectura reduce el daño posible sin sacrificar la tarea.
El método propone empezar con lo mínimo y ampliar solo cuando sea necesario, no al revés: primero restringido, después ampliar cuando la tarea lo exija con evidencia. La revisión trimestral es el momento de devolver permisos sobrantes que fueron necesarios en su día y ya no lo son.
El agente local: cuando los datos no pueden salir
El capítulo 16 del libro aporta la solución para el caso donde la nube, incluso de pago, no basta: ejecutar el modelo en la propia máquina. El criterio de entrada es declarado: para la mayoría de profesionales la nube basta, y el agente local es para el grupo que maneja datos que no pueden salir.
Qué es y qué ofrece un modelo local
Un agente local ejecuta un modelo de lenguaje en la CPU y la memoria del propio ordenador, sin suscripción y sin enviar nada a ningún servidor. Los modelos pequeños, explica el libro, ocupan pocos gigabytes y corren en un portátil normal; los grandes exigen una máquina potente. La calidad está un escalón por debajo de los mejores modelos en la nube —el libro lo reconoce sin eufemismos—, suficiente para clasificar, resumir y redacción simple, insuficiente para razonamiento encadenado complejo.
Es, en la analogía del libro, un ayudante que trabaja en una sala cerrada: no es el más brillante del edificio, pero nadie de fuera ve lo que toca. Para ciertas profesiones esa característica vale más que un punto de inteligencia.
La carpeta de configuración y los permisos declarados
El autohospedaje añade una quinta carpeta al método: la carpeta técnica de configuración, donde se declara qué modelo usa el agente, qué herramientas tiene disponibles, qué API puede llamar y qué permisos tiene. En la nube, la plataforma gestiona esos límites; en local, se escriben en un archivo de configuración y los decide la persona.
El ejemplo del libro es explícito sobre el espíritu: permisos de envío, borrado y ejecución de comandos a falso en el arranque, con acceso de lectura limitado a la carpeta de documentos. La regla de oro del capítulo coincide con la del híbrido de delegación: acceso limitado al principio y confianza gradual, subiendo permisos cuando el historial lo justifique, nunca adelantándose.
La configuración híbrida realista
El libro no propone elegir entre todo en la nube o todo en local: la configuración realista es híbrida. Tareas con datos sensibles al agente local, tareas que exigen razonamiento potente a la nube de pago, y automatización con el motor de workflows conectado a las API de las plataformas. Las carpetas del método son las mismas en los tres entornos, y lo único que cambia es dónde vive el agente que las lee.
La hibridación tiene un patrón operativo que el libro ilustra en dos escenarios hipotéticos —un despacho jurídico y una consultoría—: el agente local anonimiza, la nube procesa el documento despojado, y la persona restaura lo anonimizado al final. El dato identificable nunca viaja; el trabajo de calidad sí se aprovecha.
Backup del método y pauta de arranque seguro
La quinta regla del libro cierra el círculo: la seguridad no es solo impedir que entre alguien, es no perder lo construido.
Las cuatro carpetas son el activo: copia semanal
Las carpetas del método —instrucciones, plantillas, documentos, memoria— constituyen el activo del sistema: si se pierden, se pierden meses de configuración, correcciones y contexto. El libro pide copia automática semanal a la nube personal o a un disco externo —en el escenario de una asesoría hipotética, cifrado— y subraya que las carpetas son pequeñas, así que el backup no tiene excusa.
En el caso del agente local, la copia incluye además la carpeta de configuración técnica, porque sin ella el agente reconstruido pierde sus límites declarados —exactamente lo que la seguridad pedía conservar—. Un backup que omite la configuración restaura el trabajo y desactiva las llaves.
La pregunta de control: ¿dónde están los datos?
El libro propone un test mental para medir la seguridad de un sistema: si un cliente preguntara dónde están sus datos cuando el agente los procesa, la respuesta «en la nube de un proveedor» no basta; una respuesta como «en un servidor propio con acceso restringido y copia cifrada» sí. La pregunta no es retórica: es la que una relación profesional exigente suele hacer, y el sistema debe poder responderla.
Ese test ordena las reglas del artículo en una narrativa coherente: saber dónde está el dato implica saber quién lo procesa, con qué permisos, con qué claves y con qué copia de recuperación. La seguridad del método no es una capa añadida; es la descripción del sistema respondida con precisión.
Pauta de arranque seguro para el primer agente
Para quien empieza, el orden del libro cabe en una lista breve. Primero, clasificar qué datos tocará el agente y elegir entorno: nube de pago o local si la sensibilidad lo exige. Segundo, configurar permisos mínimos por escrito y claves en el gestor. Tercero, anonimizar el flujo antes de enviar cualquier dato identificable. Cuarto, programar la copia semanal y la revisión trimestral de accesos. Quinto, apuntar la auditoría mensual en el calendario.
Con esa pauta, el primer agente nace dentro de las reglas, y las reglas crecen con el sistema en lugar de llegar tarde. Para ver la estructura de carpetas que este artículo asume montada, hay un recorrido por el método de las cuatro carpetas; para el contexto de supervisión posterior, el tutorial del empleado digital de CursoTutorial; y en MargaBooks, la presentación del sistema de trabajo con IA. Las reglas de seguridad descritas provienen del libro; los enlaces son lectura complementaria.
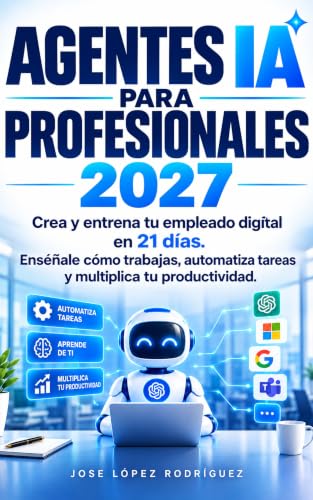
Agentes IA para Profesionales 2027
Crea y entrena tu empleado digital en 21 días. Enséñale cómo trabajas, automatiza tareas y multiplica tu productividad.
Consulta la ficha del libro para conocer disponibilidad y condiciones actuales.